
DeepDojo.AI发布 2026-11-17English
用 Codex 排查原因不明的 bug
登录页邮箱留空直接提交,页面没有任何提示。你让 OpenAI 的 Codex 先看看代码,它回答:“LoginForm 的提交函数调用了 validateEmail,可能因为提前返回,所以没有提示。”
听起来很像答案,但这句话其实由两半组成。前半句“提交函数调用了 validateEmail”,你能回到文件里核对;后半句“可能因为提前返回”,它还没有查过。如果这时直接让它照着这个猜测去改,一个没验证的假设就混进了代码。
原因不明的 bug,难就难在缺口可能藏在好几处:校验没写、提交处理拦掉了,或者错误产生了却没显示。更稳的做法是先让 Codex 只读分析,分三步走:
- 写清读哪里、交回什么、哪些动作暂缓;
- 把它的回答分成文件依据、合理推断和待验证猜测;
- 两种原因都可能时,先找一项能区分它们的检查。
理解错了,纠正一份计划,比撤回一串错误修改容易得多。
01 哪些情况要先分析再动手
简单明确的任务,例如改一个按钮文案,通常可以直接动手。遇到下面几类情况,就先让 Codex 看懂项目:
| 场景 | 为什么要先理解 |
|---|---|
| 你不熟悉项目结构 | 先知道相关文件和调用路径 |
| bug 原因不明确 | 避免只改表面现象 |
| 涉及多个文件 | 先确认数据流和依赖关系 |
| 可能影响用户流程 | 先识别风险和验证方式 |
| 需求比较抽象 | 先把需求落到代码位置 |
| 修改的影响尚不清楚 | 先确认需要改哪里、怎样检查 |
如果还看不清应该改哪里,就先保持只读。重点是理解修改理由、涉及的关系和检查办法;缺少依据就要求补查。
这一轮让 Codex 只读分析,说明关键文件和调用流程。你核对路径后再决定是否修改;理解有误时先纠正计划,避免错误假设进入实现。
02 写一条只读分析请求
只读请求要说清读哪里、交回什么、哪些动作暂缓。先读项目已有的说明与规则,再读问题相关代码。仓库里如果已有 AGENTS.md,第一次做任务就要读取并遵守;按 Codex 官方关于 AGENTS.md 的说明,Codex 在开始工作前会读取这些文件。
可以这样写:
请先阅读登录表单相关代码,暂时不要修改任何文件。

请输出:
1. 你认为相关的关键文件
2. 用户输入到提交的大致流程
3. 邮箱为空时没有错误提示的可能原因
4. 最小修改计划
5. 需要验证的场景

在我确认前,不要改代码,不要运行写操作命令。
这次先只读,交回的是文件依据、流程、计划和检查场景。你核对后,再决定能否修改。
如果你用的入口支持计划模式,也可以先切过去。Codex 的最佳实践建议复杂或模糊的任务先计划再写代码,计划模式会先收集上下文、提出澄清问题,再给出实施方案,可以用 /plan 或 Shift+Tab 切换。用不用这个模式,请求里都要把“暂不修改”写清楚。
03 把它的回答分成三类
Codex 给出分析和计划后,先把内容分为三类,再判断证据是否充分:
| 类型 | 判断方法 |
|---|---|
| 文件依据 | 能指出实际文件、代码或配置位置 |
| 合理推断 | 根据已读内容得出,并说明推断过程 |
| 待验证猜测 | 目前缺少依据,需要继续查看或运行验证 |
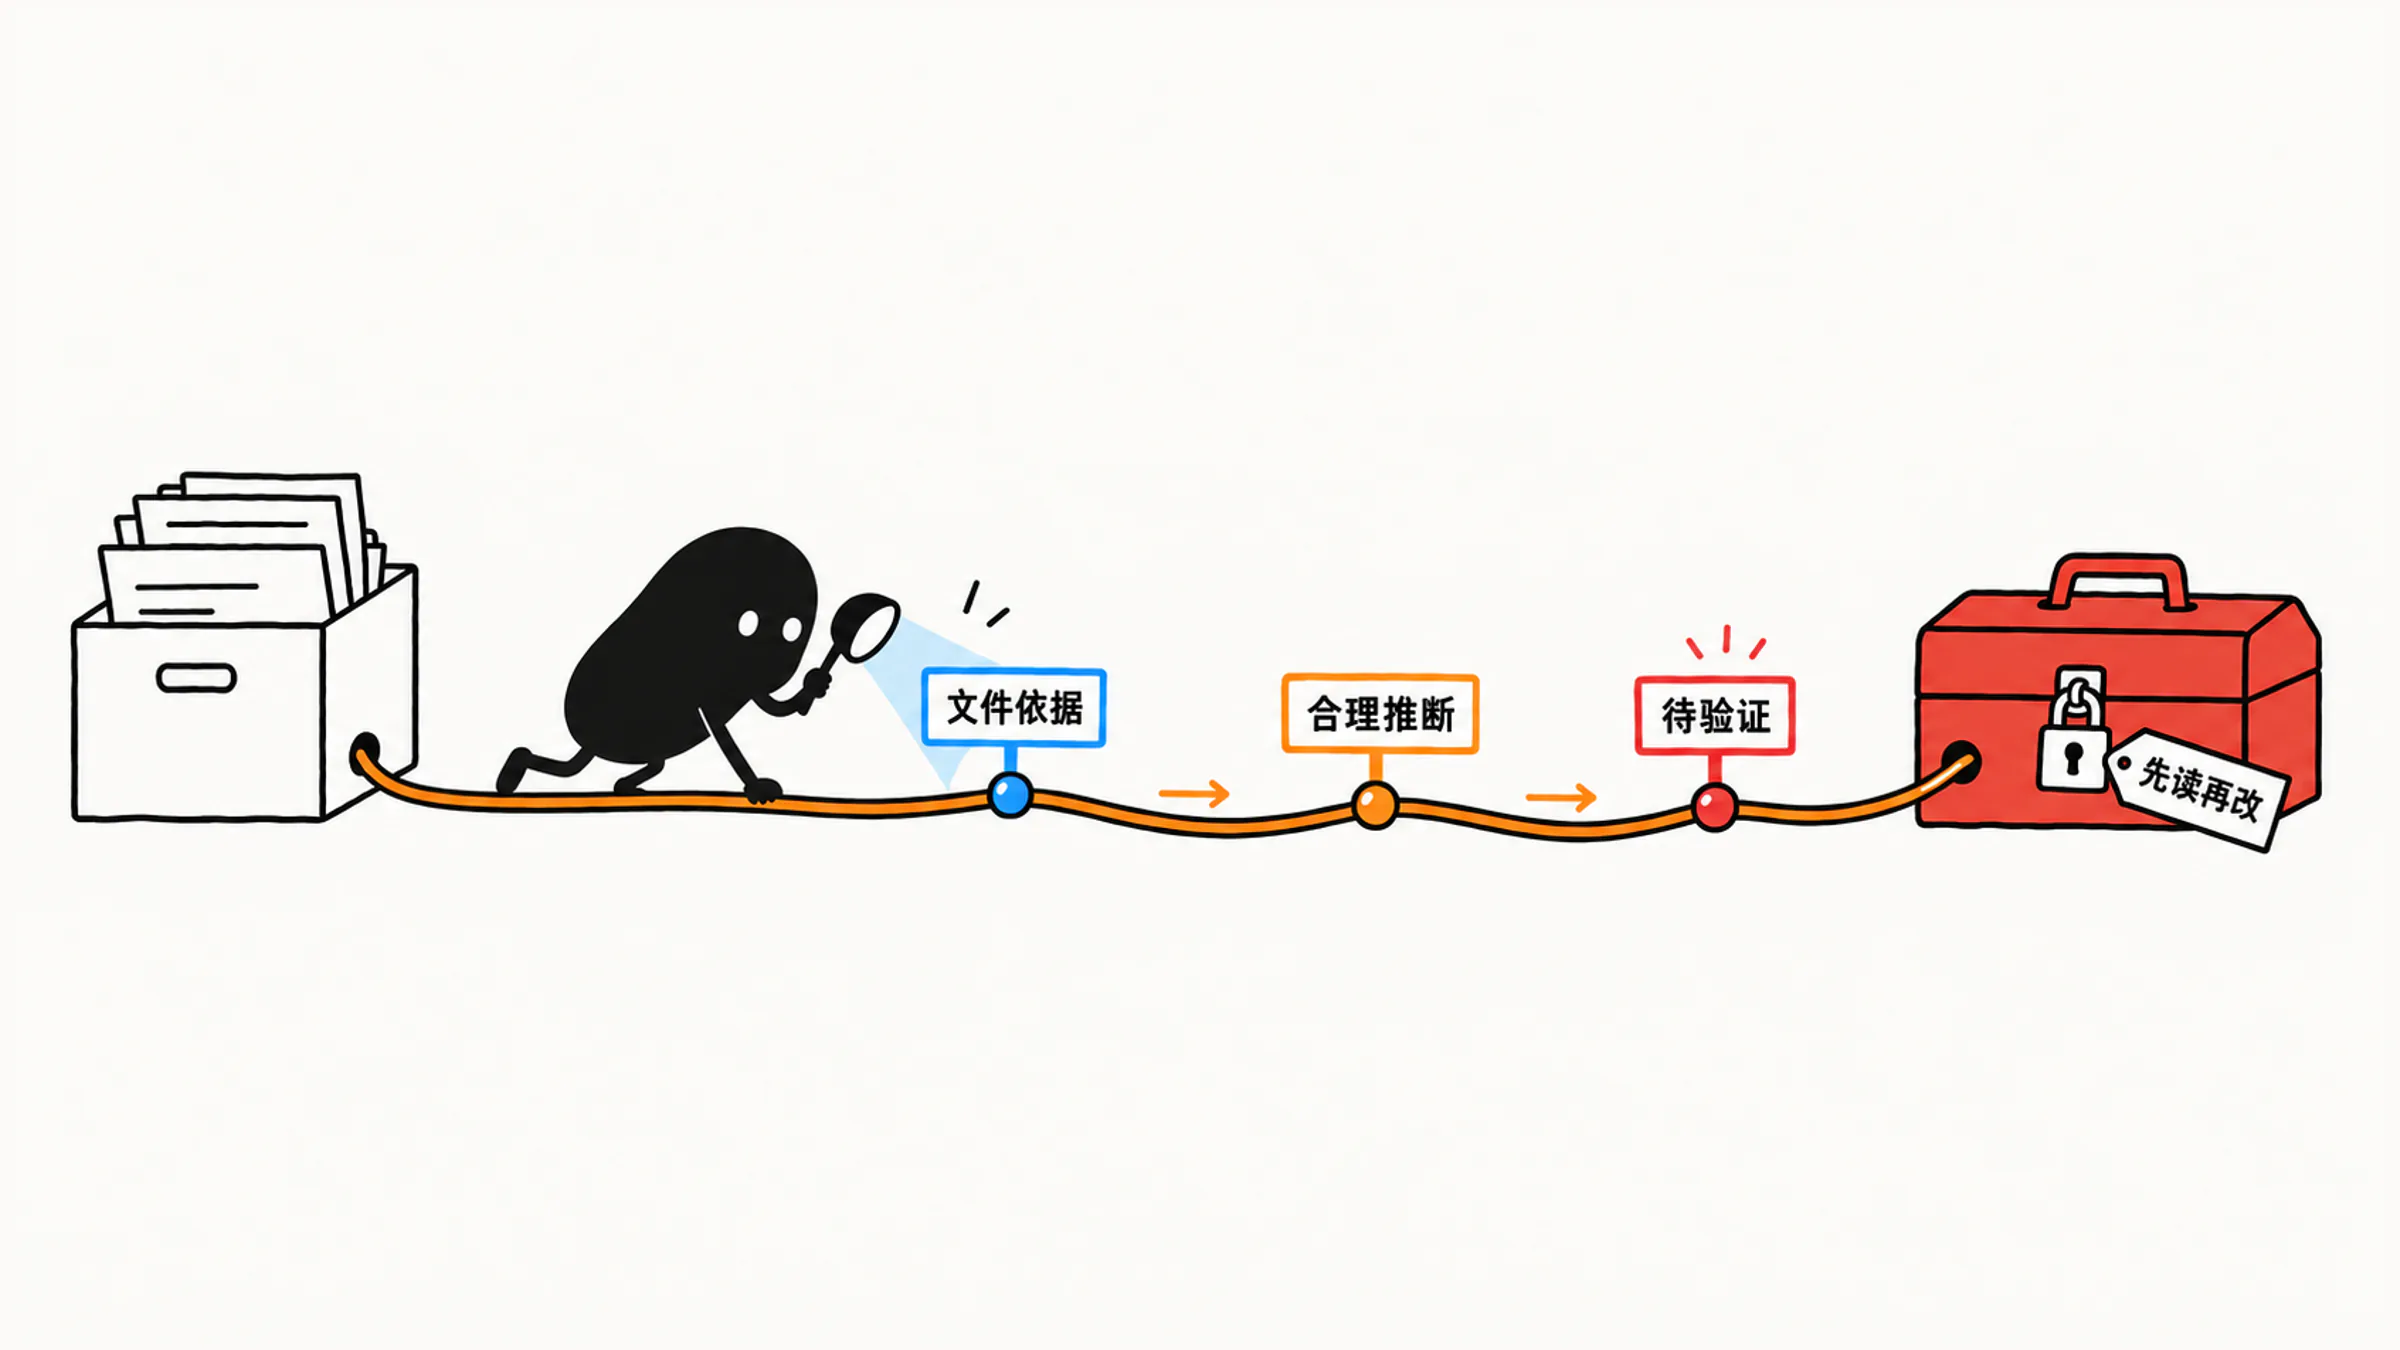
如果 Codex 把还没确认的原因说得很肯定,先让它给依据,或明确说这是猜测。接着检查四件事:
| 检查什么 | 要确认什么 |
|---|---|
| 文件 | 与当前问题相关,重要入口没有遗漏 |
| 流程 | 数据流、组件关系与用户行为符合项目 |
| 风险 | 影响范围与不该改的地方已说明 |
| 最小计划 | 只修当前缺口,没有扩大重构 |
发现它理解错了,就停在分析这一步,直接纠正:
你提到的文件不是当前页面使用的路径。
请重新查看登录表单相关组件和测试。
仍然不要修改文件,只更新你的分析和计划。
04 从一句分析追到依据
回到开头那句话。前半句能直接回到文件核对,后半句还需要查。你可以接着问:在哪个分支返回?返回前后,错误提示在哪里设置?
若处理函数在设置提示前直接 return,后面的代码不会执行,这支持了提前返回的解释。还要确认当前页面确实绑定了这个函数、提交没有被其他层拦截,才能把代码现象和页面问题联系起来。
只找到 validateEmail 的定义,还说明不了页面是否调用了它。接着查输入来源、提交拦截和提示渲染位置,补齐当前判断所需的调用关系。
有了这些依据,再来比较改法。A 方案准备新增一套校验,B 方案认为错误已经产生,只需接上页面展示。该选哪个?回到文件:若错误确实已经产生,B 补的就是缺口,还省去维护两份可能不一致的规则。计划还没执行,判断有误也容易纠正。
05 先做一项能区分原因的检查
两种原因都有可能时,先找一项能区分它们的检查:
空输入有没有产生校验错误?
  ├─ 已产生 → 查错误怎样显示
  └─ 未产生 → 查校验有没有被调用
先查能区分原因的那一点。两处一起改,看似推进得快,事后却很难知道究竟补上了哪个缺口。
06 调查到够用就收住
调查到足以决定当前改法,就可以收住。全项目报告再长,也比不上一条查清的调用链对这次修复有用。可以这样限制它:
只列和当前问题直接相关的 3-5 个文件。
计划控制在 5 条以内。
不要展开无关重构建议。
这些数量限制是为了帮你聚焦。读到第 5 个文件时,若调用链还没接上,就让它说明还缺什么,再补读必要的依赖。重点是看懂当前问题,文件数量按调查需要调整。范围收窄后,你容易检查,Codex 也更容易沿着当前问题推进。
如果一条调查指令已经写得过大,可以从相关模块、核心流程、可能原因和最小验证点四方面缩小:
过大的调查指令:
请分析整个项目,找出所有可能导致登录问题的原因,并给出完整的优化方案。

收缩后:
请只阅读登录模块(`src/login` 及其直接依赖)。
说明用户输入到提交请求的核心流程。
列出 2-3 个与“空邮箱无提示”最相关的可能原因。
给出最小验证点:运行哪个测试,或手动操作哪一步能确认。一条请求本身怎样写清目标和完成标准,见把模糊需求改写成 Codex 能执行的任务。分析有了足够依据、计划可以检查,就能进入小范围修改,第一次授权修改时怎样划边界,见新手用 Codex 做第一次小修改。
开头那句“可能因为提前返回”,走完这一轮,要么找到了 return 的位置,要么换成了别的原因。不管是哪种,你接下来批准的改法都有文件可查。