
DeepDojo.AI发布 2026-11-10更新 2026-11-10English
Claude Code 弹出权限请求,该不该批准?
Claude Code 弹出一个请求:要运行 npm test。名字看着无害,跑个测试而已,你顺手就批了。可同样叫 npm test,有的项目只是跑本地组件测试,有的项目却在测试前先清空一个远端数据库。
新手面对权限请求,常见的反应有两种:要么一路批准,要么什么都不敢批。两种都是因为缺少判断依据。命令名、弹窗有没有出现、提示词里写没写“只读”,都说明不了这次动作安不安全;真正要看的是它要做什么、会动到哪里、做错了能不能收回。
批准之前,先问清五件事:
- 它要做的动作和参数是什么?
- 影响范围有多大?
- 动作是否可逆,回退办法是什么?
- 是否会写入外部系统或接触敏感信息?
- 执行后怎样验证结果?
这五个问题背后,是 Claude Code 协作里的几个环节:上下文决定它凭什么判断,工具让它真的动手,权限决定这次动作放不放行,人工审查确认结果对不对。分清它们各管什么,看到请求时就知道该先读、先计划、批准,还是停下来。
01 一次行动由哪几部分决定
看到读取文件或执行命令的请求时,先分清判断依据、工具能力和权限各起什么作用,再决定是否允许行动:
Claude Code
  = Claude 模型 + 项目上下文 + 工具能力
  + 权限控制 + 人工审查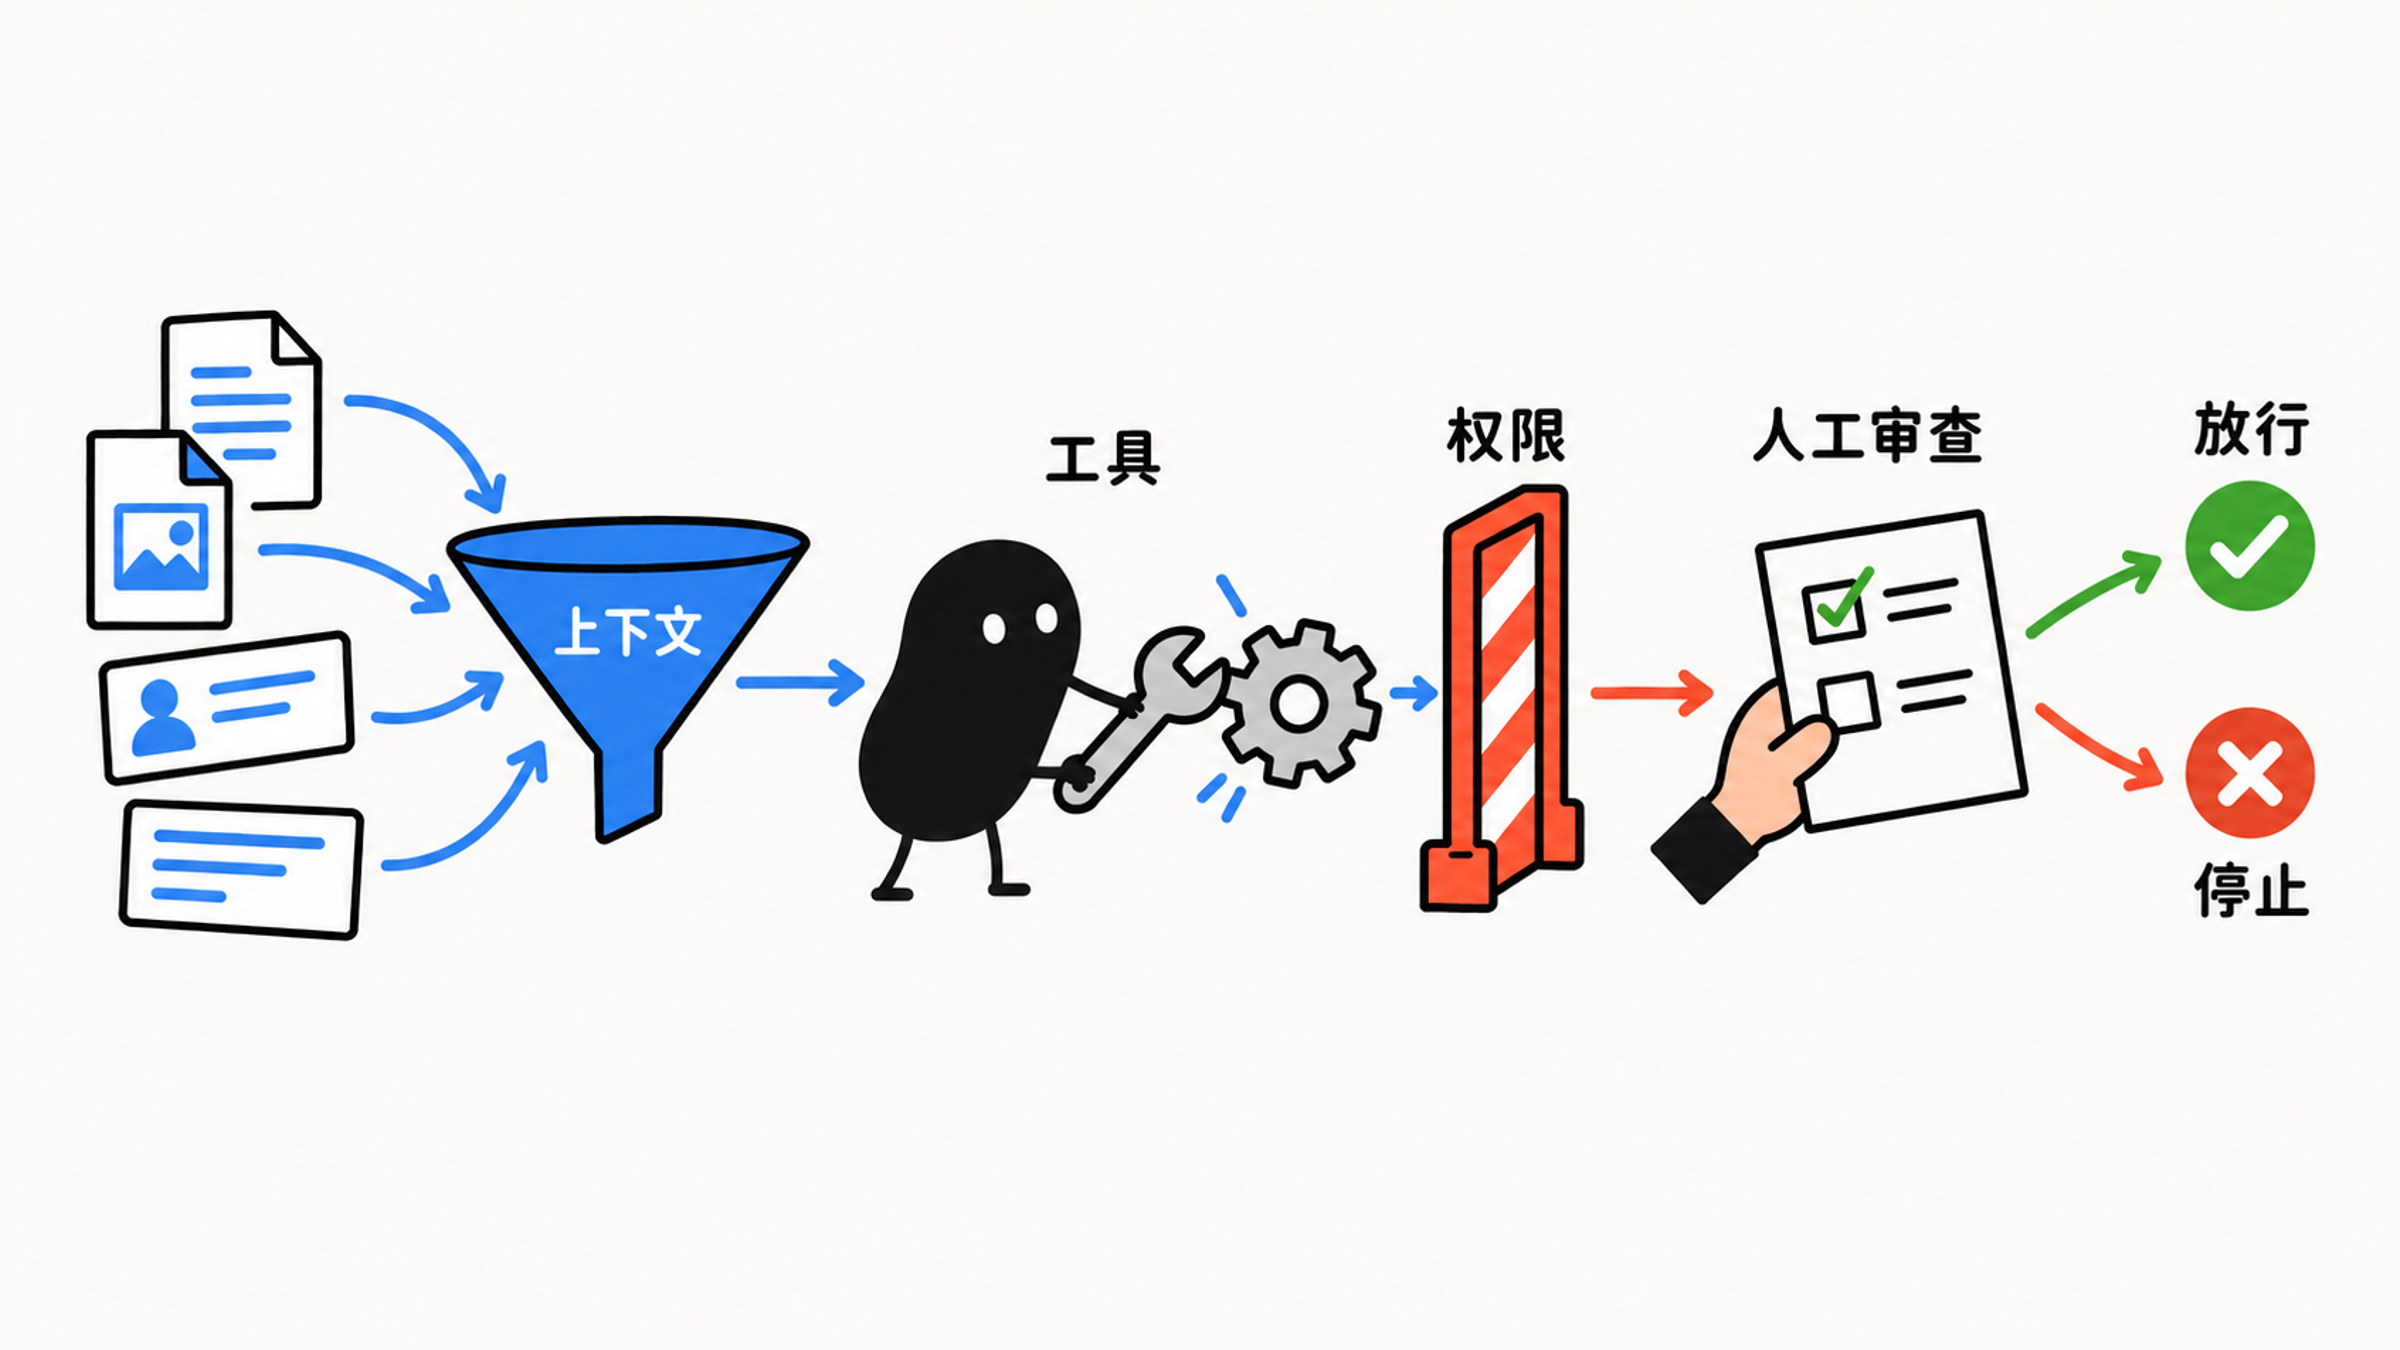
Claude Code 可以读代码、提出修改建议、跑命令。你要判断这次任务适合让它做到哪一步,再用权限限制动作。执行后,还要核对结果。
02 上下文:它凭什么判断
上下文是 Claude Code 当前能参考的信息。分析一次动作是否合理,先检查它取得了哪些相关材料,再核对判断是否成立。
它包括你输入的任务说明、前面的对话、它读过的文件、项目中的规则文件、命令输出、Git 状态,以及它在当前会话里已经形成的理解。
上下文窗口大小和 token 数可以稍后再学。先记住一句话:
Claude Code 根据当前看到的材料行动。材料缺失或跑题,判断就可能偏离任务。
如果你只说:
帮我修一下这个问题。问题在哪里?想改成什么样?哪些文件可以动?这些都还没说清。Claude Code 要先追问或调查,拿到依据后才能提出修改。
如果你说:
请先不要修改文件。
请阅读这个项目,找到和登录表单校验有关的文件,
说明当前逻辑,再告诉我可能的修改方案。
这段说明写清了目标、查找范围、当前动作和只读边界,Claude Code 可以按顺序推进。
先查清相关结构,再进入修改,能减少找错文件、改错层级的风险。那是不是把整个项目都读一遍更好?还要看任务需要什么。改按钮文案,先看对应组件;修样式,追样式和渲染路径;理解函数,再看调用方、测试和类型定义。
下面这个请求的范围就太宽了:
请全面分析整个项目。可以改成:
请围绕这个任务找出最相关的文件。
请先说明你为什么认为这些文件相关。
暂时不要分析无关目录。
让它说清文件为什么相关,你就能判断还缺哪些材料,再根据问题的需要扩大调查范围。
03 工具:读、改、执行
工具让 Claude Code 从分析进入真实行动。普通 Claude 聊天主要根据你给的信息生成回答;Claude Code 则可以在开发环境中调用工具,读取文件、搜索代码、编辑文件、运行命令,并查看命令结果。
先看工具会做什么,再判断它会改变哪里:
| 工具类型 | 它能做什么 | 新手应该怎么对待 |
|---|---|---|
| 读取类工具 | 看文件、搜索代码、查看目录 | 普通源码风险较低;密钥和私人资料仍需限制 |
| 编辑类工具 | 修改文件、创建文件、移动文件 | 必须检查 diff |
| 执行类工具 | 运行测试、构建、脚本、Shell 命令 | 必须理解命令作用 |
每次工具调用的结果又会成为上下文,供下一步判断:
已有材料 → 判断下一步 → 调用工具 → 查看结果
    ↑                                  │
    └─────────── 补充上下文 ───────────┘
读取通常增加信息,但可能暴露敏感内容;编辑会改变文件;命令还可能影响依赖、数据库或外部服务。按具体操作核对影响范围和恢复办法。
04 批准前问五件事
工具让它能行动,权限决定这次行动是否允许。边界设在执行前,就有机会拦住一次会造成实际损失的误判。
读取文件和查看状态通常风险较低;编辑、命令或外部写入可能改变状态。看到权限请求,就用开头那五个问题过一遍。看不懂动作或参数时,先问:
请解释这个命令的作用。
它会修改哪些文件或系统状态?
有没有更安全的只读方式可以先检查?
动作、参数和影响都清楚了,再决定是否授权。
回到开头的 npm test。批准前打开 package.json,继续检查它调用的脚本和目标资源:
| 脚本实际做什么 | 怎样决定 |
|---|---|
| 先清空远端数据库,再测试 | 先停下。确认目标环境、数据恢复办法,以及授权是否包含这次写入;条件不明时,先找不改变外部状态的检查方式 |
| 运行已获准的本地组件测试,范围和副作用清楚 | 可以按原计划继续 |
操作名称只是线索,脚本内容和目标资源才是判断依据。
05 权限模式怎么选
Claude Code 用不同的权限模式控制编辑、命令和网络请求是否需要批准。新手先理解下面三种:
| 模式 | 大致含义 | 新手建议 |
|---|---|---|
| default(界面里叫 Manual) | 人工审批模式;未被已有规则放行的动作需要确认 | 新手练习时主动选择 |
| plan | 先调查并写计划,暂不改源码;仍可能运行探索命令 | 用于修改前分析 |
| acceptEdits | 自动接受文件编辑和常见文件系统命令 | 等你会审查 diff 后再用 |
按官方权限模式文档,default 是配置里的名字,命令行、IDE 扩展和桌面端显示为 Manual;较新的版本里,交互会话默认从更宽松的 auto 模式开始。所以每次启动后,都看一眼界面实际选了什么。练习时可以用 claude --permission-mode default 主动选择人工审批;已有会话可用 Shift+Tab 切换,再确认显示的模式。
已有的放行规则也会影响是否弹窗。没有弹出询问,只说明这个动作已被放行,风险仍要自己判断。plan 中的探索命令同样要检查副作用;auto、dontAsk、bypassPermissions 这些更宽松的模式会减少人工确认,入门阶段先不用。不同风险该配什么保护,可以看按风险选择权限和回退办法。
06 从调查到修改,每一步单独确认
下面用一次查找登录表单校验逻辑的只读调查,区分取得依据、提出计划、允许执行和检查结果几个阶段:
1. 理解目标:找登录表单校验逻辑
2. 使用上下文:查看当前项目、前面对话、目录结构
3. 调用读取工具:搜索 login、form、validation 等相关文件
4. 输出分析结果:告诉你相关文件和当前逻辑
5. 等待下一步:由你决定是否进入计划或修改
如果你接着说:
请进入计划模式,说明如果我要把邮箱校验提示改得更友好,需要修改哪些地方。这句话表达了进入计划的要求。说完以后,仍要通过界面确认实际处于 plan,再看文件分析和方案。方案获准后,还有一个判断:接下来采用哪种执行权限?这也要单独看清。
如果你再说:
我确认这个方案。请只修改刚才列出的文件,并在修改后告诉我 diff 和验证方式。到这里,它可能申请编辑权限。你再核对目标文件和范围,决定是否批准。批准以后才进入修改,结果是否正确,要等执行后检查。
07 CLAUDE.md 是写给它的约定
CLAUDE.md 是写给 Claude Code 的项目说明,通常记录启动、测试、代码风格、目录限制和提交前检查。官方 Memory 文档说得很直接:Claude 把它当作上下文来读,它起的是说明作用。需要限制的操作,要靠相应的权限来控制,执行后再检查实际结果。
所以 CLAUDE.md 应该具体、简洁、结构清晰。比如写:
提交前运行 `npm test`。
只有用户明确要求时,才修改 `migrations/` 目录。
新增组件时优先复用 `src/components/ui` 中的组件。
规则要写清实际命令、适用范围和判断依据。“认真测试”不如写清运行什么检查;措辞再强硬也保证不了遵守,具体、可核对的要求才便于执行与审查。
动笔之前,先打开项目已有的 CLAUDE.md。团队可能已经约定好了命令和目录,先读懂,再补充需要的内容,保留原有规则;上面的例子也要换成项目实际使用的内容。第一份 CLAUDE.md 该写哪些部分,可以参考新手怎样给 Claude Code 定规则。
08 按任务决定让它做到哪一步
下面这张表可以帮你判断,该让 Claude Code 做到哪一步:
| 场景 | 允许 Claude Code 做什么 | 建议方式 |
|---|---|---|
| 第一次理解项目 | 读文件、总结结构、解释技术栈 | default 或 plan |
| 查找某段逻辑 | 搜索代码、列出相关文件 | default 或 plan |
| 设计修改方案 | 分析文件、输出计划,不改代码 | plan |
| 修改文案、小样式 | 改少量文件,之后看 diff | default |
| 修小 bug | 先计划,再小步修改,再运行测试 | default |
| 大范围重构 | 先拆计划,不允许一次性全改 | plan |
| 数据库、支付、权限、部署 | 只分析,不自动执行 | plan |
| 不熟悉的 Shell 命令 | 先解释作用,再决定是否批准 | default |
检查时,沿着下面这条线看:
理解请求 → 选择工具 → 检查权限 → 执行动作 → 检查结果
                         ↓
                  需要时申请批准
例如只获准查找登录逻辑,它却提出编辑认证文件,就先停下来核对范围。授权决定的是能不能做,任务是否完成,还要看执行后的结果。