
DeepDojo.AI发布 2026-11-17English
判断任务能否交给 Codex 的四个标准
同样一句“修复登录页邮箱为空时没有错误提示”,放在三个项目里,能交给 OpenAI 的 Codex 的程度完全不同。在自己的本地练习项目里,位置已经查清、测试能跑、改坏了随时能恢复,可以直接让它小范围修。换成团队的共享校验模块,注册页、资料页都依赖它,就要先让它查调用方、出计划。
再查下去,发现还要改真实的账户数据呢?这时就得停在问题整理和只读方案上,让有权限的人决定是否写入。任务名称一个字都没变,行动范围却变了,处理方式也要跟着调整。
Codex 能读取、修改、运行命令,所以交出执行权前,要先判断一件事出错后能不能发现、能不能恢复。判断看四件事:
- 目标是否清楚:它知道要改变什么行为吗;
- 范围是否可控:能落到少量文件或模块上吗;
- 结果能否验证:有测试、命令或手动步骤能确认吗;
- 风险是否可接受:做错了能及时发现、轻松回退吗。
四项都满足,可以让它直接改;有一两项拿不准,先让它读代码、出计划;需求模糊或风险太高,就只让它解释和整理方案。让 Codex 停在分析,同样是一次有用的协作。
01 四项要放在一起看
判断任务是否适合 Codex,看这四件事:
目标是否清楚
范围是否可控
结果能否验证
风险是否可接受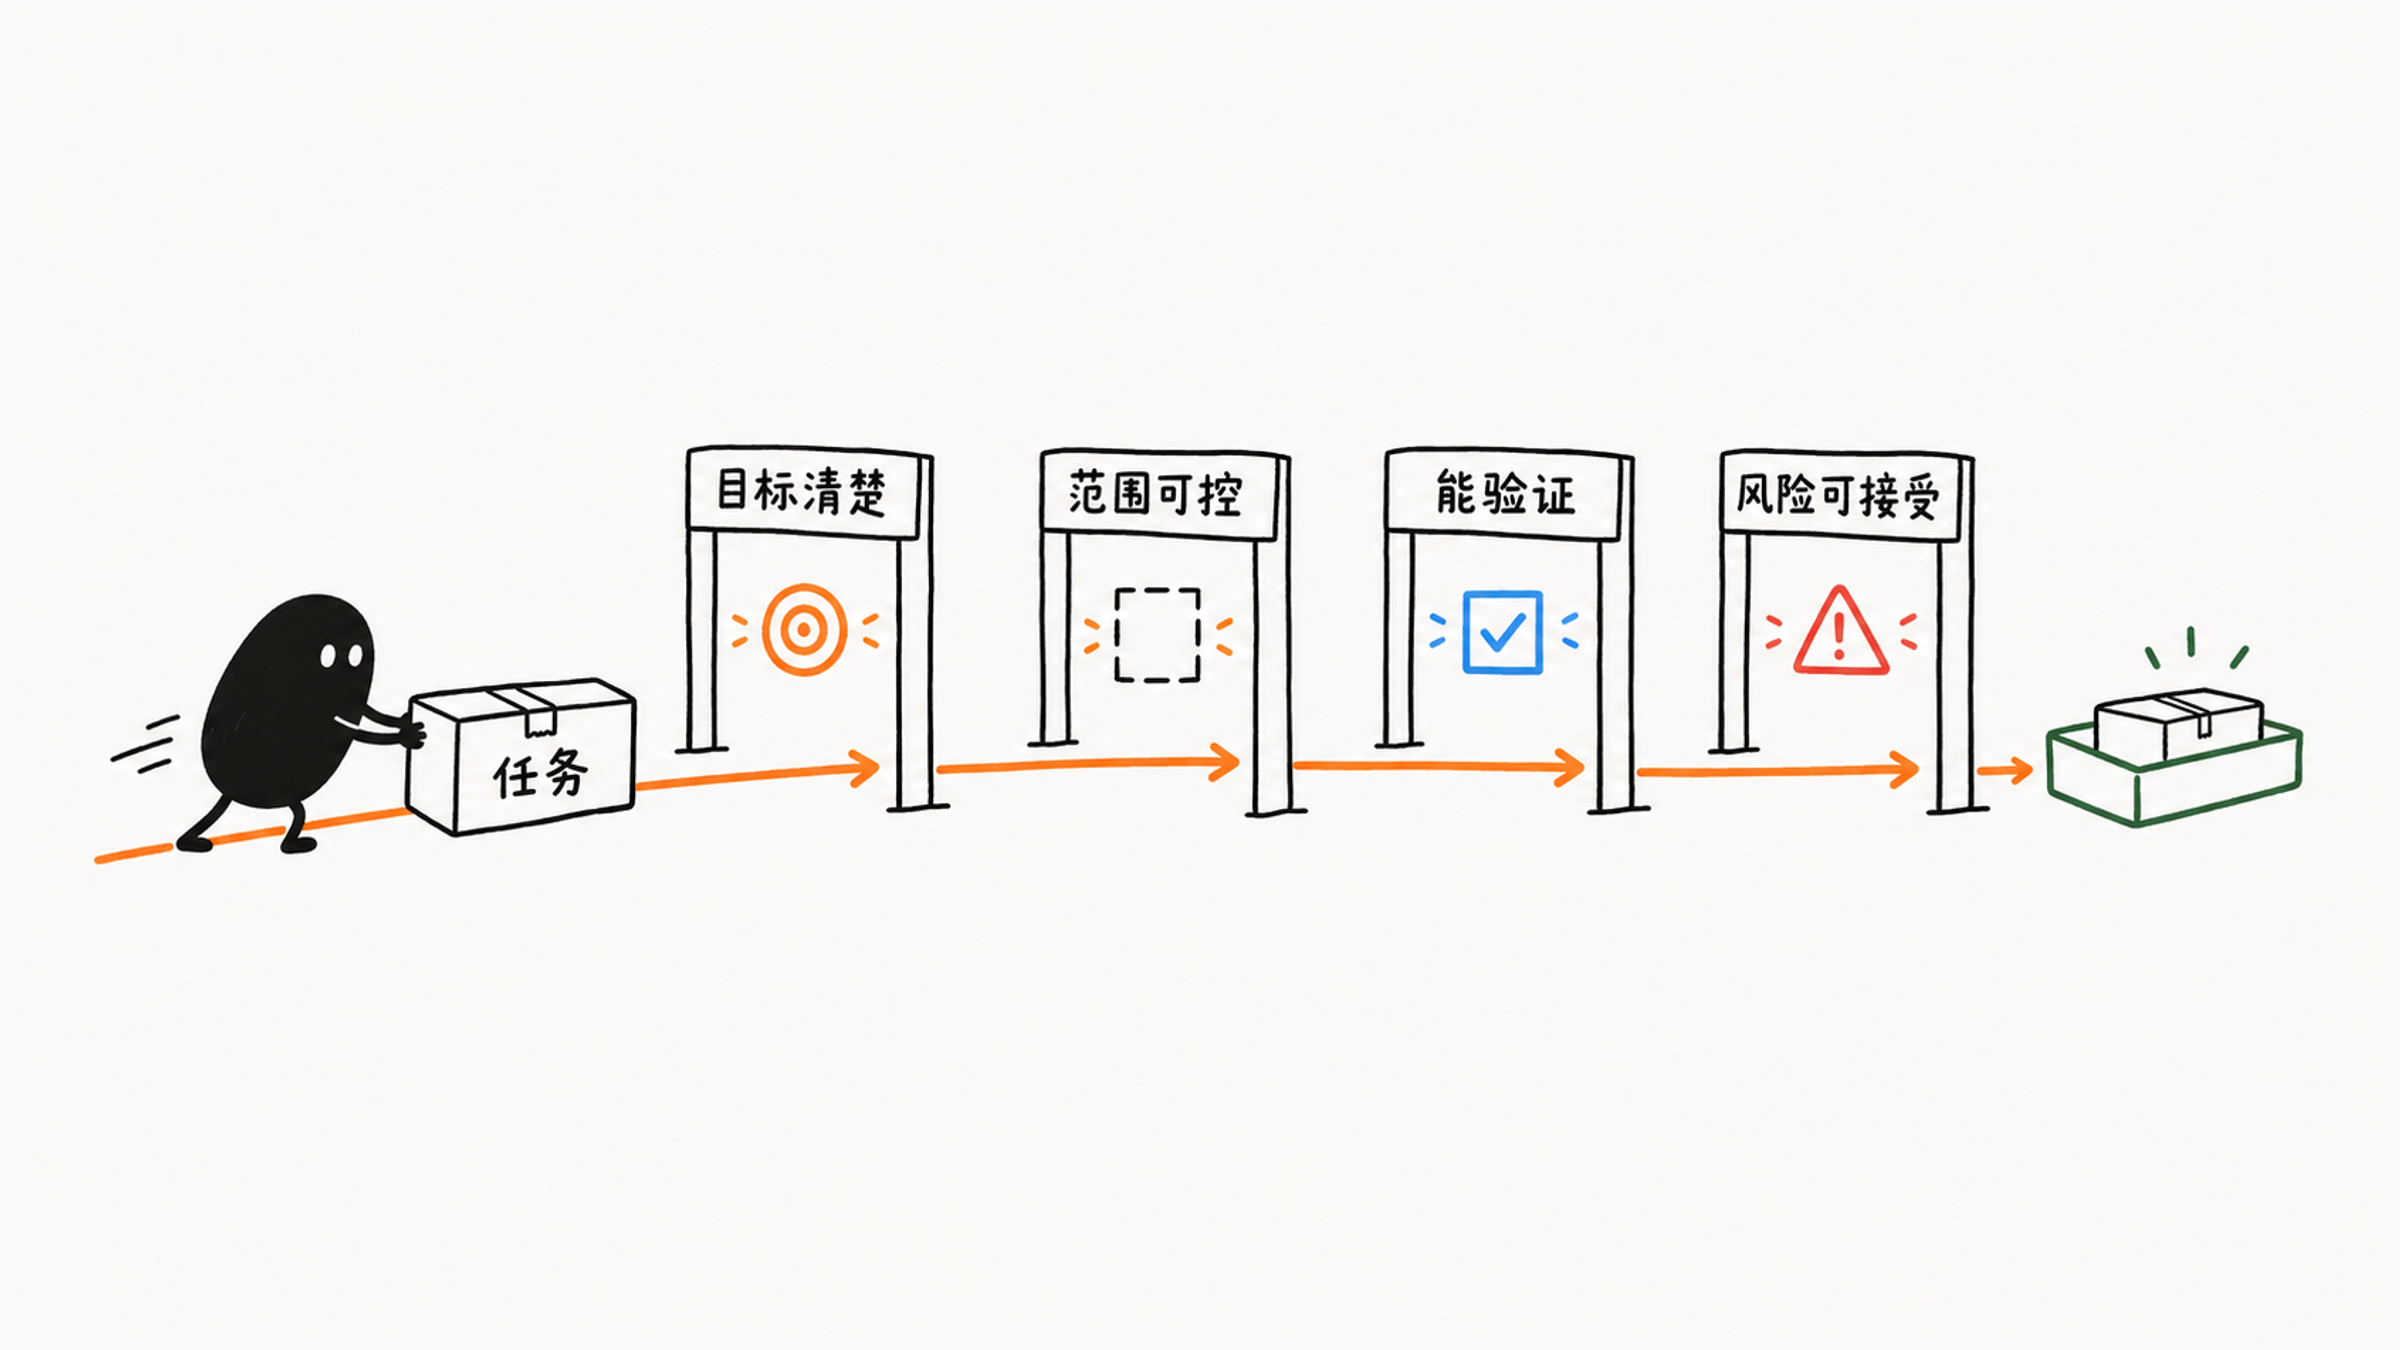
四项要一起看。目标明确时仍要检查风险;只读调查也要核对读取对象和信息去向。条件不足时,可以先授权分析,暂缓执行。
02 目标和范围:它知道改什么、改多大吗
目标清楚,指 Codex 能知道要改变什么行为或产出什么结果。
清楚的目标:
修复登录页邮箱为空时没有错误提示的问题。不清楚的目标:
优化登录体验。“优化”可能指文案、布局、性能、校验、流程、接口或动画。目标没有收窄时,Codex 只能自行选择方向。
目标不清时,先让 Codex 拆解问题、列出方向,再由你选择要解决的具体行为。
范围可控,指任务能落到少量文件、模块或行为上:
| 范围 | 入门时怎样判断 |
|---|---|
| 一个按钮、组件或函数 | 文案、展示、边界测试容易检查 |
| 一个页面或一条报错 | 可先解释数据流、查关键文件 |
| 整个登录系统、权限体系或全站性能 | 先分析和计划 |
| 全部历史代码或测试失败 | 先选出一个具体问题 |
范围越大,越需要先让 Codex 分析和计划;范围越小,越适合让它直接执行。
03 验证:做完能确认吗
结果能验证,指你能用测试、命令、页面检查、截图、手动步骤或输出对比确认它是否完成。好任务通常会带着验证方式:
完成后运行项目中针对 `LoginForm` 的实际测试命令。
如果无法运行,请说明原因,并给出手动检查步骤。
先查项目说明和测试配置,确认哪条命令会运行目标用例。别的项目用过的命令,在这里未必适用。找到命令,再看本次的实际结果,才能判断是否完成。
例如空邮箱校验函数的测试通过了,还要确认错误是否传到了页面。页面交互可以手动检查,也可以用覆盖该行为的自动测试。
若页面无法运行,就报告“校验逻辑测试已通过,页面提示尚未验证”。手动步骤写出来只是为检查做准备,真正操作过、记下结果,才算检查过。
| 检查方式 | 常见用途 |
|---|---|
| 自动检查 | 测试、lint、类型检查(typecheck) |
| 人工检查 | UI 对齐、按钮点击和文案显示 |
只有结果通过明确验证,任务才算完成。
04 风险:做错了能退回来吗
风险可接受,指 Codex 即使做错,也能及时发现、轻松回退,并把影响限制在小范围。
| 初步风险 | 典型操作 |
|---|---|
| 较低 | 读文件、解释代码、小文案改动、纯函数测试、本地测试 |
| 中等 | 业务组件、依赖使用、共享函数或多个相关文件的修改 |
| 特别核对 | 删除、覆盖未提交改动、装依赖、联网、数据库、敏感数据、提交和部署 |
判断风险要看具体对象和后果。读公开文档与上传客户数据都用到网络,影响却不同;本地提交与部署给真实用户使用,也要分开判断。
sandbox 就是沙盒,用来限制它能接触哪些文件、能否写入和联网;审批策略决定哪些请求需要你批准。按 Codex 官方的安全说明,本地默认关闭联网、写入限制在当前工作区,但这些都可以按配置调整。所以具体限制要查本次配置,光看 App 或 CLI 这些入口名称,还不知道实际权限。
高风险任务可以让 Codex 先分析。执行前必须说明计划、影响范围和回退方式,并等待人工确认。
删除、数据库、部署这类动作怎样一步步确认,见Codex 删文件、改数据库前要确认什么。
05 三类任务,三种授权方式
把四项判断合起来,任务分成三类:
| 判断 | 特征 | 处理方式 |
|---|---|---|
| 适合 | 目标清楚、范围小、能验证、风险低 | 可以让 Codex 修改并验证 |
| 谨慎适合 | 目标大致清楚,但范围、风险或验证不确定 | 先让 Codex 阅读、分析、计划 |
| 暂不适合 | 需求模糊、高风险、不可逆、涉及真实业务决策 | 只让 Codex 解释、整理问题或给方案 |
“暂不适合”表示当前不宜交出执行权,Codex 仍可以做只读检查、整理风险或提供方案。例如:
任务:删除生产数据库里的重复用户
判断:暂不适合直接执行
更安全做法:让 Codex 写只读检查 SQL、解释风险、列出人工确认步骤,不允许写操作
再比如:
任务:登录表单邮箱为空时没有错误提示
判断:适合
处理方式:限制只改登录表单相关组件和测试,完成后运行相关验证
任务分类最终要落到授权方式:给 Codex 多大范围、哪些权限,以及在哪一步等待确认。开头那三个项目说明的正是这一点:只改一个文件,也可能影响很多页面;原来允许“改一个提示”,并没有包括账户数据。
06 把大任务拆成能交出去的小步
很多暂不适合直接执行的任务,拆开后仍有大部分步骤可以安全委派。拆法是沿着“理解、计划、执行、验证”的顺序走,把执行推迟到你确认之后。以“重构整个登录系统”为例:
任务:重构整个登录系统
直接判断:暂不适合直接执行

拆分后:
1. 只读分析:让 Codex 说明当前登录流程的文件、入口和依赖,列出问题清单
2. 人工选择:你从问题清单中选一个具体、可验证的问题
3. 小范围修复:让 Codex 只处理这一个问题,说明改动文件并给出验证方式
4. 人工审查:你检查 diff 和验证结果,决定保留或回退

仍由人负责:优先级排序、接口变更决定、涉及用户数据的处理
拆成小步骤后,每步仍按四项标准检查:目标单一、少量文件、结果可查、出错可退。先看清这一步的依据,再决定下一步允许做什么。
涉及不可逆操作、真实资金、用户数据或业务裁决的部分,拆开后仍由人决定。登录流程调查若发现可能要处理账户数据,就停在只读方案,先确认业务依据、恢复方式和授权。把删除动作分成多次做,误删和越权的风险依然在。
范围选好之后,下一步是把它写成 Codex 能执行的请求,写法见把模糊需求改写成 Codex 能执行的任务。
07 两个候选任务,先做哪个
刚开始,优先选这五类任务:
- 解释:项目、文件、函数和报错,先不改代码。
- 查找:页面、按钮、接口或报错对应的文件。
- 小修改:一处文案、样式、小 bug 或单个函数。
- 测试与验证:补函数测试,或选择检查方式。
- 审查:检查小范围 diff 的无关改动、漏验与风险。
面对两个候选任务拿不准时,直接用四项标准对比:
候选 A:修复登录表单邮箱为空没有提示的 bug
  目标:清楚(缺提示这一具体行为)
  范围:登录表单相关组件和测试
  验证:项目实际支持的 `LoginForm` 测试,加手动提交一次空表单
  风险:先保留可恢复版本及已有修改,再做本轮小改动

候选 B:给整个项目补齐单元测试
  目标:“补齐”没有标准
  范围:全项目所有模块
  验证:难以定义覆盖到哪里算完成
  风险:diff 巨大,审查困难
对照下来,先选 A 就有了具体理由:知道缺哪个行为,知道从哪里查,也知道怎么验收。B 仍可以做,先按上一节的办法收窄,例如选一个函数补边界测试,有了完成标准再安排执行。
还有两种常见的想法,可以顺手调整:觉得大任务才有价值,其实入门先用小任务建立能理解、能验收的协作过程更划算;遇到“谨慎适合”的任务,先读代码、出计划、列风险,确认后照样能改。
任务说不清、范围过大或无法检查时,先缩小目标、补上验证方式,再决定授权。