
DeepDojo.AI发布 2026-11-16English
容器里跑 Claude Code 就安全了吗?
确认弹窗一个接一个,你决定把任务丢进 Docker 容器,再用 --dangerously-skip-permissions 让 Claude Code 放手去跑。反正在容器里,外面应该高枕无忧。
这时低头看一眼常用的启动命令:
docker run -v ~/projects:/work -e AWS_ACCESS_KEY_ID=... ...整个项目目录挂了进去,带着生产权限的云凭证也作为环境变量塞了进去。在这种配置下,容器提供不了你以为的保护:容器里的进程执行一句删除,宿主机上的代码立刻跟着消失;凭证被读走,远端的生产资源照样暴露。
“放进容器就安全”是一种很常见的错觉。自主度越高,你逐条确认的动作越少,就越要提前限制它能碰到的东西。跳过权限提示、自动批准、独立 worktree、容器,各自管的是不同的事,单靠其中一样,都收不住一次错误的影响范围。
放权之前,先按六层核对边界:
- 文件:在独立 worktree 或临时副本上操作;
- 进程:放进容器或虚拟机;
- 数据:只挂载必要的目录,输入尽量只读;
- 身份:不注入任务用不到的密钥;
- 网络:任务不需要联网,就关掉外网和内网访问;
- 恢复:Git、备份、快照,或者能随时重建的环境。
01 四种运行方式各管什么
手动权限模式、auto 模式、--dangerously-skip-permissions 和隔离环境,代表不同的控制方式:
| 方式 | 改变了什么 | 适合场景 |
|---|---|---|
| 手动模式(Manual) | 写文件、运行命令等动作前请求批准,已允许的动作除外 | 日常开发、边界仍在变化的任务 |
| auto 模式 | 后台分类器审查每个动作,可能批准读写或命令执行 | 边界清楚、希望减少逐项确认的任务 |
--dangerously-skip-permissions | 对应 bypassPermissions,跳过大部分权限提示 | 真实隔离环境中、边界明确的任务 |
| 容器或虚拟机 | 从系统层限制出错后的影响范围 | 长时间、高自主、反复试错或来源不明的任务 |
直接运行 claude 不一定进入手动模式。按 Claude Code 权限模式文档,较新的版本在交互终端里默认以 auto 模式启动,所以启动后先看一眼界面上显示的模式。
auto 模式在权限系统之内做自动判断,显式的 deny 规则在任何模式下都会拦截,命中 ask 规则的动作也不会被自动放行。bypassPermissions 才会跳过大部分权限提示,官方明确写着它只适合容器、虚拟机这类隔离环境。
三种控制方式的分工可以这样记:
auto 模式:减少低风险动作的批准次数
人工确认:保留不可逆动作的决策权
隔离环境:限制高自主任务出错后的影响范围
还有两个常见的误会。跳过权限提示本身不会创建任何沙箱。独立 worktree 分开了不同任务的文件状态,进程仍然可以访问整台主机的资源。容器、虚拟机、受限的挂载和网络规则,才用来建立系统层面的访问边界;快照和 Git 负责恢复已经发生的改动。
02 同一条命令,风险看它碰到什么
可以先把常见动作放进一张风险谱:
| 风险层级 | 常见动作 | 处理方式 |
|---|---|---|
| 低风险 | ls、pwd、rg、cat、git status、读取日志、非破坏性测试 | 可以交给 auto 模式减少机械确认 |
| 中风险 | 安装依赖、格式化、批量生成文件、长时间脚本 | 检查范围、输入和回退方式,必要时人工确认 |
| 高风险 | rm -rf、git reset --hard、force push、chmod 777、curl | sh、sudo、生产数据迁移、特权容器 | 保留人工决定,优先迁入隔离环境 |
这张表只是起点,风险最终取决于命令碰到的目标。同一个重命名脚本,在临时副本里试运行,出错容易恢复;直接处理唯一一份工作资料,就可能造成损失。在没有 Git、备份或其他恢复路径的重要目录里,动作再常见,也要提高确认等级。
“测试”两个字最容易让人放松警惕。运行 npm run test:e2e 之前,设想这个端到端测试在初始化时读取了根目录的 .env,而里面的 DATABASE_URL 恰好指向公司某个共享测试库,甚至预发环境。那么测试套件里的几行全量清空语句,会在瞬间把别人正在调试的数据洗掉。
放行脚本之前,顺着配置链路看清底细:它连的是本地临时的 SQLite、内存数据库,还是真实的外部服务?同一个命令是在沙盒里测单元逻辑,还是在真实网络里发请求?
本地的 Git 操作也会不可逆。很多人觉得代码还没推到远端,在自己机器上怎么折腾都安全。可如果 Claude Code 提议用 git checkout -- <file> 清理两行不合规的改动,而这个文件里还有几十行刚写好、没提交的核心逻辑,这条命令一执行,那些没进版本历史的代码就彻底没了,翻遍 reflog 也找不回。涉及丢弃、重置或覆盖未暂存改动的动作前,先问一句:这些内容在别处有副本吗?拿不准时,先 git stash 存个底,再让它重置。
03 不熟悉的命令,先问四件事
面对不熟悉的命令,先让 Claude Code 说明清楚再决定是否执行:
它会影响哪些文件、进程或远端状态?
结果是否可撤销?
是否存在范围更小的替代方案?
失败后怎么恢复?
同一条清理命令,在临时容器里只删除可重建的文件,可以放宽执行限制;如果这个容器挂载了真实项目,或者带着云端密钥,影响范围就变了,要先收紧挂载和凭证,再判断能不能自动执行。
04 六层防护,按任务挑着用
高风险任务通常带有一项或多项特征:长时间自动运行,反复执行未知命令,访问大量文件,使用不熟悉的脚本,可能修改系统配置,或者需要 --dangerously-skip-permissions。
这时把防护分成六层考虑:
文件:独立 worktree 或临时副本
进程:容器或虚拟机
数据:最小挂载、必要时只读
身份:不注入无关密钥
网络:限制外网和内网访问
恢复:Git、备份、快照或可重建环境
假设要用一个未经验证的迁移脚本修改 2000 个文件,可以逐层设置边界:
- 文件:复制到
/tmp/migrate-test,在副本上执行; - 进程:使用容器,并设置资源限制;
- 数据:只挂载必要的目录,分开只读的输入和可写的结果;
- 身份:不注入任务不需要的云密钥;
- 网络:不需要联网时关闭外网访问;
- 恢复:保留原目录干净的 Git 状态,副本可以随时丢弃重建。
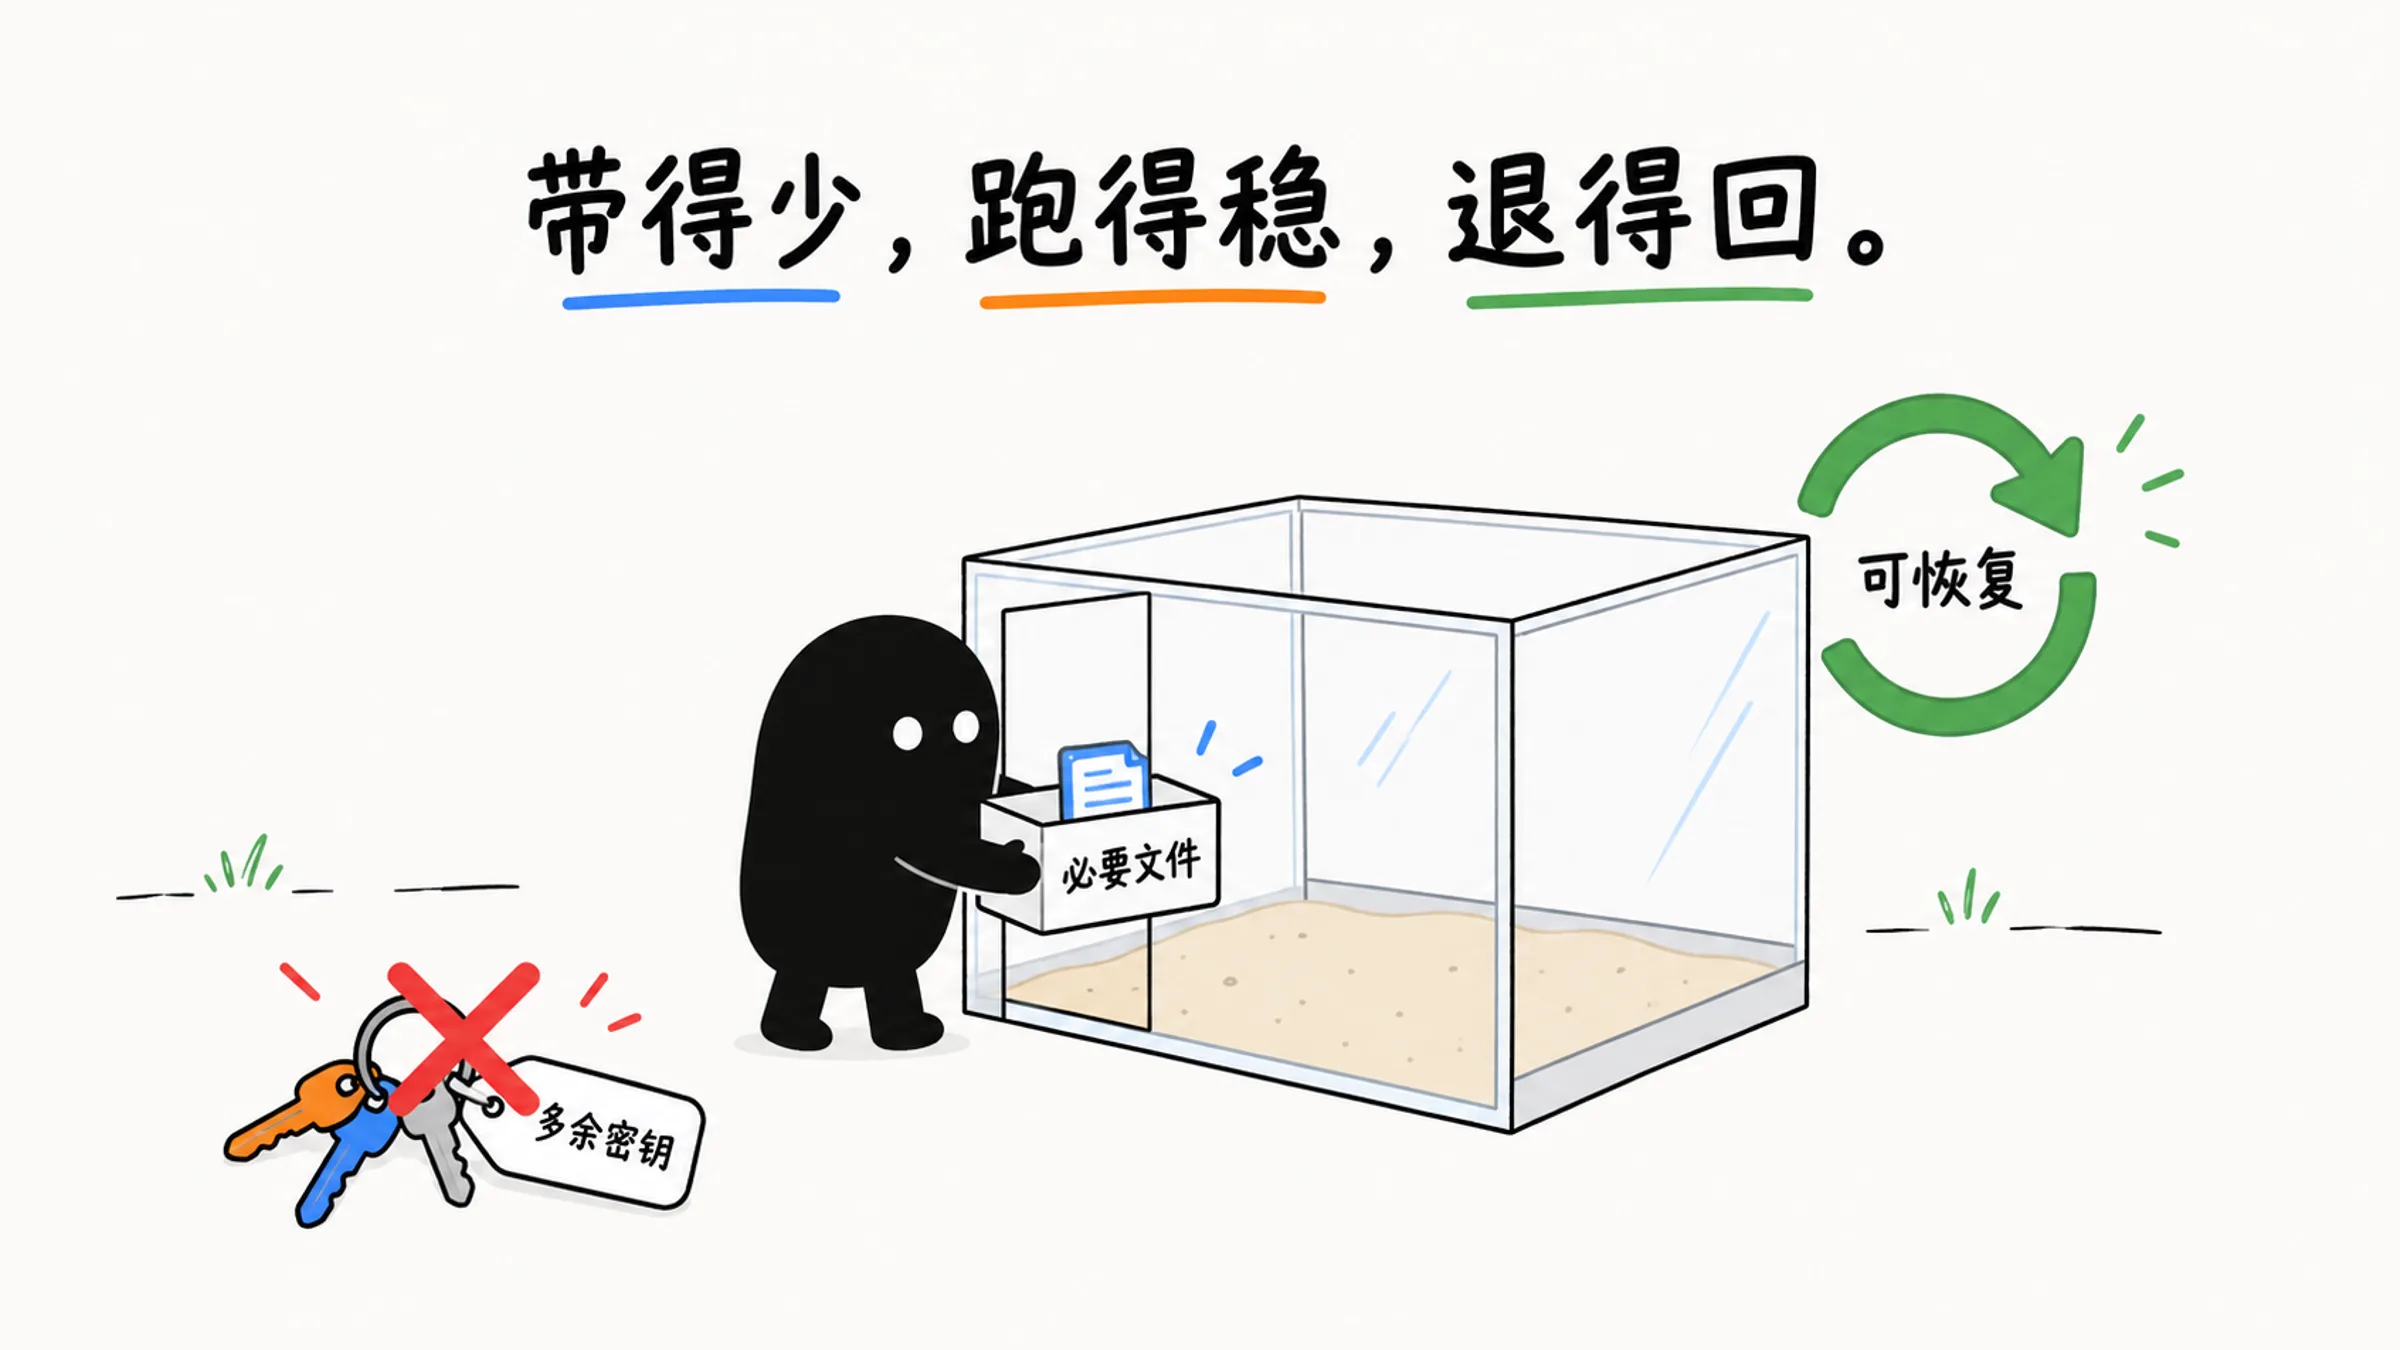
副本上的失败仍会消耗时间和资源,但这些边界能减少对原文件和外部系统的影响。按任务选择需要的防护;要改动文件时,至少先想清楚操作范围和恢复办法。
05 进了容器,还要再查五项
回到开头那条 docker run。把任务放进容器只是第一步,真正的防线在那些配置细节里。Docker 关于 bind mount 的文档写得很清楚:绑定挂载默认对宿主机文件有写权限,容器里的进程可以借此创建、修改甚至删除宿主机上的重要文件,可以用 readonly 选项禁止写入。
隔离环境要逐项检查:
- 主机挂载了哪些目录,是否只读;
- 环境里有哪些密钥和账号;
- 能否访问内网、云资源或私有服务;
- 实验产物会不会同步回主项目;
- 失败后怎样销毁、重建或恢复快照。
只有确认容器已经限制了文件、网络和凭据的访问,并且随时可以销毁重建,才适合在里面放开权限、让任务自动执行。
即使用了 auto 模式,Git、备份和验证仍然是恢复的基础。重要目录缺少恢复手段时,就提高确认等级。
06 危险入口留一道门槛
为了省事,有人把跳过权限检查的启动参数缩写成一个字母的别名,这等于把生产环境当成了试验场。越是带破坏性的入口,敲下它时的心理门槛就该越高。
--dangerously-skip-permissions 只该出现在隔离的沙盒里。把它保留成一个醒目的独立入口,每次使用时都清楚自己进入了高风险模式:
alias cs='claude --dangerously-skip-permissions'日常入口则不主动跳过权限检查。这样既省了日常启动的步骤,又不会把高风险模式伪装成默认行为。网上的一键配置脚本常常会顺手装上这类别名,运行前怎样逐项审查,可以看 Claude Code 一键配置脚本的审查清单。
多个任务并行时,worktree 能分开文件,端口和测试数据库这类共享资源还要另外安排,多个 Claude Code 会话并行时的管理技巧里有具体做法。
开头那个容器,只要去掉整个项目目录的挂载、换成只读的必要目录,拿掉云凭证,再关掉网络,就成了一个可以放心放权的地方。放开权限之前,先确认文件、网络和凭据都已收紧,环境随时可以销毁重建。